
[긴급 패치 필요] 우분투 CVE-2026-98432 임시 보안 조치 방법
Contents
[우분투 서버] CVE-2026-98432 긴급 보안 조치 가이드
짧게 남깁니다. 상세하고 길게 설명한 글들이 워낙 많으니 저와 같이 우분투 서버 사용하시는 분들은 정식 패치가 나오기 전에 간단한 명령어 입력으로 조금이라도 방어를 할 수 있도록 글을 남깁니다.
리눅스 커널 취약점 CVE-2026-98432이 공개된건 2주정도가 지났는데 IPv4 TCP 연결 과정에서 이미 해제되었던 메모리를 다시 읽을 수 있는 문제로 CVSS 3.1 기준 9.8점. CVSS 4.0 기준 8.3으로 평가되었습니다.
이 글을 작성하는 2026년 11월 2일까지 우분투는 커널 패치를 제공하지 않고 있습니다.
pro fix CVE-2026-98432 --dry-run | tail -6 | grep -v resolved을 입력해보면
[info] A new version is available: 38ubuntu0~2x.xx
Please run:
    sudo apt install ubuntu-pro-client
to get the latest bug fixes and new features.
1 affected source package is installed: linux
(1/1) linux:
A fix is coming soon. Try again tomorrow.

1 package is still affected: linux
fix가 곧 업데이트 된다, 내일 시도해보라고 나오죠.
지금 당장 해놓으면 좋은 것.
실시간 공격 패킷 차단 및 커널 변수 설정
재부팅 불필요, 즉시 적용.
- 실시간 커널 변수 잠금
sudo sysctl -w net.mptcp.enabled=0sudo sysctl -w net.ipv4.tcp_migrate_req=0
- 위 변수 영구 저장
echo "net.mptcp.enabled=0" | sudo tee -a /etc/sysctl.confecho "net.ipv4.tcp_migrate_req=0" | sudo tee -a /etc/sysctl.conf
- 방화벽 규칙 삽입 (수정, 아래 설명 추가)
sudo iptables -I INPUT -p tcp -m multiport --dports 80,443 --syn -m u32 --u32 "0>>24&0xF=6:15" -j DROP- 방화벽 규칙 재설정 시 아래 입력 후 다시 규칙 삽입
sudo iptables -P INPUT ACCEPTsudo iptables -Fsudo iptables -X
- 방화벽 상시 로드 패키지 설치
sudo apt update && sudo apt install iptables-persistent -y- 화면 뜨면 yes
- 방화벽 상태 영구 저장 파일로 덤프
sudo mkdir -p /etc/iptablessudo iptables-save | sudo tee /etc/iptables/rules.v4
위 방화벽 규칙은 처음에 해외 사이트에서 정리해준 그대로 따라했다가 웹서버, SSH 다 막혀서 몇분간 땀흘렸습니다.
sudo iptables -I INPUT … 명령어를 통해 순정 Input 체인 최상단에 넣으면 우분투 기본 방화벽과 규칙 충돌이 생겨서 SSH 포트 및 웹 서버 포트가 차단된다고 해요. 그래서 ufw-before-input 체인 상단에 주입하는 것으로 바꿨습니다.
그런데 PC 웹에서는 정상 접속되는데, 스마트폰에서는 접속 안되는 일이 발생해서 수정, 수정, 수정해서 마지막으로 적용시킨 값입니다.
알려드린 것으로 적용 후엔 netxhack 웹 서버, ssh 모두 정상 작동되고 있습니다.
위 규칙은 일반적인 정상 웹 패킷과 SSH 패킷(40바이트)은 우회시켜주고, IP 옵션이 붙은 변칙 공격 패킷(41바이트 이상)만 골라내어 드랍합니다.
위 조치 후 확인해보니 설정 전 대비 차단 된 패킷이 순식간에 폭발적으로 증가했습니다. 이는 적용 후 잘 막아주고 있다는 거겠죠.
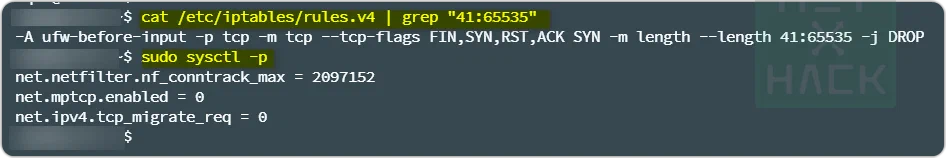
잘 설정 되었는지 재확인하기
아래 오랜지색 명령어를 입력해서 그 아래 내용이 나오면 잘 된겁니다.
sudo sysctl -p                                                                                                                   net.netfilter.nf_conntrack_max = 2097152                                                                                                        net.mptcp.enabled = 0                                                                                                                           net.ipv4.tcp_migrate_req = 0

cat /etc/iptables/rules.v4 | grep "41:65535"                                                                                      -A ufw-before-input -p tcp -m tcp --tcp-flags FIN,SYN,RST,ACK SYN -m length --length 41:65535 -j DROP
패치 릴리즈 후 할 일
- uname -r (현재 커널 버전 확인)
- sudo apt update
- sudo apt upgrade -y
- sudo reboot
- uname -r (버전 바뀌었는지 확인)
아직 댓글이 없습니다